Yevropadagi sovitkichlarga hujum qilishdan oldin xakerlar razvedka olib borgan
Kiberxavfsizlik boʻyicha mutaxassislar Yevropadagi sovitish uskunalariga uyushtirilgan qator hujumlardan bir necha kun oldin tajovuzkorlar internetga ulangan sovitish tizimlarini ommaviy ravishda tekshirganini aniqladi.
Mutaxassislarning fikricha, bu oldindan rejalashtirilgan va muvofiqlashtirilgan operatsiyadan dalolat beradi.
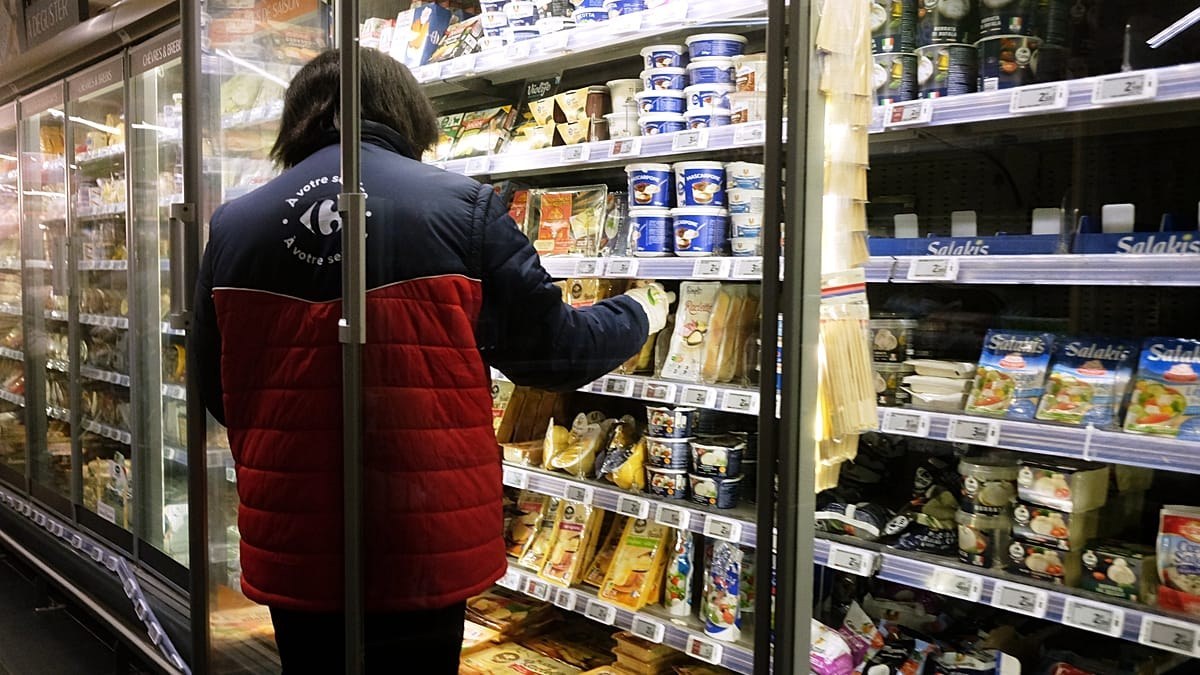
Hujumlar 2 va 3 noyabr kunlari sodir boʻldi. Ularning nishonlari Yevropaning toʻqqizta mamlakatidagi supermarketlar, shuningdek, Fransiyadagi bir nechta qon banki boʻldi. Xakerlar Danfoss kompaniyasining sovitish tizimlari boshqaruvchisi AK-SMʼdagi zaif himoya va zaifliklardan foydalangan: ular sovitkichlar va muzlatkichlarni muzdan tushirish rejimiga oʻtkazgan, ayrim hollarda esa haroratni Selsiy boʻyicha 50 darajagacha koʻtargan. Koʻplab doʻkonlar buzilgan mahsulotlarni yoʻq qilishga majbur boʻldi.
Mutaxassislar bunday zaifliklar nafaqat savdo sohasi uchun xavf tugʻdirishidan ogohlantirmoqda. Kasalxonalar va maʼlumotlar markazlaridagi sovitish uskunalari ham nishonga aylanishi mumkin, yaʼni odatda ishonchliligi haqida hech kim oʻylamaydigan infratuzilma ham xavf ostida qoladi.
Kiberxavfsizlikka ixtisoslashgan Lupovis kompaniyasida hujumlar ortida davlatga aloqador oʻyinchi turishi mumkin, deb hisoblashadi. Kompaniya maʼlumotlariga koʻra, 20–30 oktyabr kunlari Danfoss kontrollerlarining muayyan komponentlariga yoʻnaltirilgan 91 nafar tajovuzkor tomonidan amalga oshirilgan 276 dan ortiq kirish urinishini qayd etgan. Faollikning eng yuqori nuqtasi 26 oktyabrga toʻgʻri kelgan, oy oxiriga borib esa u deyarli toʻxtagan.